Se hele programmet og alle innleggene til Transportdagene her.
Innledning
La meg innlede med noen resultater fra undersøkelser vi helt nylig har gjort når det gjelder befolkningens kunnskaper og holdninger i forhold til personvern:
Befolkningen har en stor grad tillit til hvordan offentlige organer og private virksomheter behandler personopplysninger, og folk er gjennomgående lite bekymret for at personopplysninger kan bli misbrukt. Dog må jeg allerede nå komme med en liten advarsel: Bompengeselskapene skiller seg ut i forhold til andre typer virksomheter i undersøkelsen ved å ha den største andelen som sier at de har ingen eller liten tillit til bomselskapenes behandling av personopplysninger (22 prosent har ingen og 30 prosent har liten tillit).
På den andre siden av skalaen finner vi politiet, helsevesen og bankene - der har folk gjennomgående stor tillit. Selv om vi sikkert kan finne forskjellige forklaringer på hvorfor undersøkelsen gir et slikt utslag med hensyn til bomstasjonene bør vi likevel ta dette resultatet som et varsel om at bompengeselskapene nok ikke har særlig med "tillitskapital" å gå på i befolkningen dersom det skulle skje at personopplysninger kommer i hendene på uvedkommende, eller på andre måter bli brukt til formål i strid med folks forventninger.
Den viktigste og mest urovekkende slutningen vi kan trekke fra undersøkelsen er imidlertid at en svært stor andel av befolkningen rett og slett ikke reflekterer over at det blir samlet inn opplysninger… eller de bryr seg ikke om det. Man uttrykker i stedet en rørende stor tillit til lovverket og at Datatilsynet passer på at ingen misbruker personopplysninger om dem.
Inger Anne Ravlum fra Transportøkonomisk institutt, som gjennomførte undersøkelsen på oppdrag fra Datatilsynet og Moderniseringsdepartementet, stiller derfor spørsmålet om hvor gode voktere den enkelte av oss faktisk er i forhold til ivaretakelsen av eget personvern. Dette er et skikkelig tankekors, idet personvernlovgivningen har som et sentralt utgangspunkt at det er den enkelte som i første rekke har ansvaret for å ivareta sitt eget personvern. Dette forutsettes den enkelte å gjøre gjennom avgivelse av et frivillig samtykke til at personopplysninger om vedkommende skal kunne behandles.
En forutsetning for å kunne ivareta eget personvern er at man har kunnskap om sine rettigheter og forstår rekkevidden av hva man sier ja til, både med hensyn til bruken av personopplysningene i den isolerte sammenhengen, men også konsekvensene i et videre perspektiv. Slik opptrer en rasjonell aktør - men vi er som regel ikke særlig rasjonelle i våre handlinger. Vi er mennesker! Når det gjelder systemer som er svært store, uoversiktlige og komplekse, kan vi ikke forvente at den enkelte borgeren selv tar stilling til, og vurderer hvorvidt man faktisk har et valg, og de mulige konsekvensene av de valgene man står over for. Det blir rett og slett så komplisert at de færreste faktisk orker å ta standpunkt. I en kompleks virkelighet tvinges publikum til å tenke kortsiktig og isolert - og velger gjerne den enkleste utveien - som i praksis innebærer at man lar det stå til og stoler på systemet, lovgivningen og at vi har et Datatilsyn som sikkert passer på at alt går for seg som det skal.
Ofte står integritet som en motsetning til bekvemmelighet.
Mange av dere kjenner nok til at Datatilsynet har gjort vedtak om å innføre konsesjonsplikt for de helautomatiske bomstasjonene i Bergen og Tønsberg (og etter hvert ble vi også oppmerksom på at det var en slik stasjon i Rogaland, nærmere bestemt Gjesdal). Bakgrunnen for at Datatilsynet gjorde et vedtak om konsesjonsplikt var at vi vurderer det slik at den løsningen som Statens vegvesen har lagt opp til krenker "tungtveiende personverninteresser", som det heter i lovteksten. Det skal jeg utdype nærmere ganske snart. Jeg må imidlertid først gjøre oppmerksom på at Statens vegvesen har klaget vårt vedtak om konsesjonsplikt inn for Personvernnemnda, som er klageinstans i forhold til Datatilsynets skjønnsutøvelse og vedtak. Vedtaket er derfor ikke effektuert enda, og både de berørte bomselskapene, Vegvesenet og Datatilsynet venter spent på en avgjørelse fra nemnda. Den avklaringen som kommer derfra vil bli prinsipielt svært viktig og danne presedens også for liknende saker senere.
Om personvern
Hva innebærer egentlig det noe diffuse begrepet "personvern"?
Personvern lar seg best forklare gjennom kombinasjonen av to engelske begrep, "Privacy" og "Data Protection". Privacy er knyttet til vern av grunnleggende verdier som personlig integritet, autonomi (altså retten til å bestemme selv) og retten til "privatlivets fred". Data Protection har å gjøre med vern av personopplysninger, dvs det som vi nok særlig tenker på når vi leser den norske personopplysningsloven.
Utgangspunktet for personvernlovgivningen i Norge, og Europa for øvrig, er altså at alle har en sfære av privatliv hvor ingen, uten tillatelse eller en legitim grunn, har rett til å trenge innenfor. Vi skal selv, i størst mulig grad kunne bestemme i hvilke sammenhenger vi vil gi fra oss personopplysninger, ha kontroll over hvilke opplysninger som finnes om oss og ha kontroll over hvem som skal ha tilgang til disse opplysningene. Det handler altså ikke bare om integritet, vi må også se personvern i et maktperspektiv. En konsentrasjon av store mengder personopplysninger kan brukes til å utøve kontroll og makt…..legitimt, eller ikke.
Når vi i dag skal diskutere personvern i forhold til nye betalingssystemer må jeg også trekke fram et utvalg av de helt sentrale personvernprinsippene som går igjen i den norske, men også den europeiske personvernlovgivningen:
- Innsamling av personopplysninger skal være saklig begrunnet og ikke føre til en urimelig belastning for den enkeltes privatsfære, autonomi eller integritet. Det må med andre ord foreligge en forholdsmessighet mellom de tiltakene en ønsker å iverksette, og de personvernmessige ulemper enkeltindividet vil bli påført ved gjennomføringen. Man har avledet av dette en plikt til å søke mot de løsningene som er minst inngripende overfor enkeltindividet.
- Registrering av personopplysninger skal i størst mulig grad være basert på et frivillig, uttrykkelig og informert samtykke. Frivilligheten er ikke reell dersom den enkelte faktisk ikke har alternativer, eller dersom de negative konsekvensene og kostnadene ved å si "nei takk" er store. Det vil jeg komme tilbake til.
- Det skal ikke samles inn mer personopplysninger enn det som er strengt nødvendig for å oppfylle formålet. Opplysninger som ikke lenger er nødvendig for formålet skal slettes.
- Personopplysninger skal ikke brukes til annet enn hva de uttrykkelig er samlet inn for.
- Det må etableres en tilstrekkelig god informasjonssikkerhet. Personopplysninger skal ikke komme på avveie.
- Borgeren har normalt krav på å kunne ferdes anonymt. Det skal ikke være lett å knytte elektroniske spor til en person annet enn i situasjoner hvor det er strengt nødvendig.
Helautomatiske bomstasjoner og konsesjonsplikt
Hva er det så vi opplever ved de helautomatiske bomstasjonene slik vi har sett det i Bergen og Tønsberg?
Alle er i praksis tvunget til å ha en brikke i bilen som sender fra seg radiobølger med en unik kode, hvis man ikke i stedet lar seg fotografere ved bompasseringen.
- Det kan være en autopassbrikke som er knyttet til en avtale mellom bilisten og bompengeselskapet. Det vil si et abonnement hvor bompengeselskapet i sine databaser har opplysninger om bilens registreringsnummer, dens eier og abonnentens kontonummer.
- Eller man har en "anonym brikke" basert på den samme typen RFID-teknologi. Også denne brikken sender fra seg radiobølger inneholdende en unik kode, men her sitter ikke bompengeselskapet på informasjon om hvem som har kjøpt den aktuelle brikken. Det vil si en form for ihendehaverbrikke.
Nå vil aktørene bak autopass-prosjektet protestere på at jeg sier at alle i praksis er nødt til å legge igjen detaljerte opplysninger om tid og sted for sine bompasseringer. Det er jo etablert en løsning der bilisten etter bompassering kan kjøre inn på en bensinstasjon, betale kontant for passeringen og fylle ut et skjema som skal sendes inn til bomselskapet, slik at passeringsopplysningene blir slettet fra databasene. Dette er imidlertid en så tungvint løsning for bilisten, at du virkelig skal ha noe å skjule for ta bryet med å kjøre av riksveien, inn på en bensinstasjon (du må finne den rette), stå i pølsekø og betale for passeringen. Dessuten tar en slik rutine i praksis noen dager før passeringsopplysningene blir slettet fra databasene. Dette er med andre ord reelt sett ikke en sporfri løsning.
Etter at Datatilsynet hadde avlagt Tønsberg og Bergen tilsynsbesøk vinteren 2004 kunne vi konstatere at den "anonyme" brikken ikke var noe reelt alternativ den heller:
- Informasjon om at den anonyme brikken finnes var (og jeg vil si fortsatt er) nærmest fraværende. Til og med på bensinstasjonene som skulle selge brikken var alternativet lite kjent blant betjeningen.
- Brikken er vanskelig tilgjengelig både praktisk og økonomisk. Det er vanskelig å finne fram til bensinstasjoner som forhandler brikken og du må betale for mange passeringer selv om du bare skal på engangsvisitt til Tønsberg eller Bergen. Vi har de siste ukene også fått henvendelser fra Tønsberg om at de bensinstasjonene som tidligere solgte autopassbrikker har sagt opp avtalen, og at tilfeldig passerende ikke kan få kjøpt anonym brikke på kvelds- eller nattestid, eller på søndag morgen.
Statens vegvesen har med andre ord etablert et system som i praksis legger opp til at "alle" skal kjøpe et abonnement på autopass. For det er det Statens vegvesen og bomselskapene i bunn og grunn også ønsker. "Én brikke-én bil - i alle biler". Dette kom i sin tid også klart til uttrykk i utsagnet fra bro- og tunnellselskapets Tore Skulstad på spørsmålet fra lokalavisen "Sydvesten" om hvorfor selskapet ikke hadde markedsført den anonyme brikken: "- Dette er ikke noe å markedsføre. Tvert i mot mister du med en anonym brikke alle fordeler du har med en vanlig brikke", svarte Skulstad. Og det var etter min mening et ærlig svar fra Skulstads side.
I ettertid, dvs. etter at vi fra Datatilsynets side begynte prosessen med å innføre konsesjonsplikt, har Statens Vegvesen lansert en mulighet de kaller "sporfri avtale". Denne skal i følge vegvesenet gi stort sett samme fordeler som et ordinært abonnement. Det inngås da også en ordinær autopass-avtale knyttet til person, men slik at passeringsopplysningene etter forutsetningsvis kort tid etter passering blir slettet fra databasene. Jeg går ikke nærmere inn på de tekniske sidene ved denne løsningen, men Datatilsynet aksepterer heller ikke det som et godt nok alternativ for å ivareta retten til å kunne ferdes langs norske veier, uten i praksis å måtte la seg registrere i sentrale kjørelogger hos bompengeselskapene.
Kort eller lang lagringstid: Brikken innebærer en registrering av passeringsopplysninger knyttet til person - med de mulighetene for feil og misbruk som det medfører.
Datatilsynet krever gjennom vedtaket om konsesjon at Statens vegvesen må utvikle en løsning i form av et "ihendehaverbevis", som skal kunne benyttes i alle bompengeselskaper over hele landet. Om dette "ihendehaverbeviset" blir i form av en reelt anonym og tilgjengelig autopassbrikke, et gammeldags myntinnkast eller former for "digital cash", det er opp til Statens vegvesen og samferdselsmyndighetene å bestemme.
Dersom Statens vegvesen ikke får medhold i sin klage til Personvernnemnda, så vil det trolig innebære at Vegvesenet og bomselskapene blir påført store ekstrakostnader til å gjøre nødvendige justeringer i de løsningene som de har utviklet for de helautomatiske bomstasjonene. Det tror vi de kunne ha unngått dersom de allerede tidlig i sin planleggingsfase hadde hatt som en av sine ambisjoner at de skulle utvikle en løsning som respekterte den enkeltes frihet til fortsatt å kunne kjøre på norske veier, uten å måtte identifisere seg på en masse punkter langs ruten.
Hva bør gjøres?
Målet om å få informasjonssystemer som er gangbare på tvers av transportformer og på tvers av landegrenser, gjør at mengden informasjon som er tilgjengelig vil bli enda større – og anvendelsesområdene blir tilsvarende utvidet. Dette var noe av bakgrunnen for at Nordisk ministerråd i november i fjor arrangerte et seminar om forbrukerrettigheter og personvern innen transportsektoren. På seminaret drøftet man behovet for å innføre såkalte "handlingsregler" for personvern innen samferdselssektoren som helhet. Dette var også noe Samferdselsministeren i den forrige regjeringen forpliktet seg til å følge opp.
I sitt innledningsforedrag på det nordiske seminaret minnet den tidligere nevnte Inger-Anne Ravlum fra Transportøkonomisk institutt om at sammenfallende interesser hos aktørene innen transportsektoren representerer sterke drivkrefter for innføring av en type IKT i transport, som innebærer registrering og behandling av personopplysninger. Når i tillegg de aller fleste trafikantene, på grunn av manglende kunnskap om mulige personvernmessige konsekvenser, fokuserer først og fremst på de rent praktiske fordelene - å suse gjennom de hindringene for trafikkflyten som bomstasjonene har vært siden de ble etablert - da eksisterer det heller ikke - i første omgang - særlig med motkrefter. Diskusjonene uteblir, fordi systemet i prinsippet er basert på en form for frivillighet. Og de få "kranglefantene" som protesterer på prinsipielt grunnlag… de blir ikke hørt.
Etter at løsningen er rullet ut til bomstasjoner over hele landet, og kanskje også i våre naboland, og RFID-brikken i tillegg er blitt tatt i bruk ved fergeoverganger, på parkeringsanlegg, som betalingsmiddel på drive-in-restauranter og flere andre formål (her setter bare fantasien grenser), så er det i realiteten for sent å utfordre den underliggende designen av systemet. Løsningen som ønskes rullet ut i stor målestokk har et potensiale for overvåking og kontroll, og ikke tilsiktet bruk. Løsningen er imidlertid blitt bestemt innført av teknologer og økonomer i Statens vegvesen og bompengeselskapene, ikke av sentrale politiske myndigheter etter en forutgående offentlig debatt om de langsiktige og samfunnsmessige konsekvensene.
I Datatilsynet opplever vi - og nå snakker jeg helt generelt - nærmest en aktiv uinteresse fra de som utvikler nye IT-systemer når det gjelder tenkbar risiko for sekundær bruk av personopplysninger som samles inn av systemet - og andre integritetsaspekter. Utviklerne av de enkelte systemløsningene har et "tunnelsyn", der de bare ser sine egne behov - og ikke setter teknikken inn i en større sammenheng. Man utvikler løsninger som tjener sin egen virksomhet og bedriftsøkonomiske mål best. Den enkelte aktør ser det, naturlig nok, ikke som sin oppgave å gjøre oppmerksom på de mulige farene for personvernet som de nye løsningene innebærer, ut over sin egen bruk.
For at ikke personvernet skal tape litt hver gang - og fullstendig på sikt, er Datatilsynet enig med Transportøkonomisk institutt i at de overordnede politiske myndighetene innen samferdselssektoren må ta ansvar for at det velges løsninger som tar hensyn til personvernutfordringene ved innføring av ny teknologi.
Blant annet må følgende kontrollspørsmål stilles til de som står bak nye betalingsløsninger innen samferdselssektoren:
- Vil løsningen innebære et brudd med prinsippet om retten til anonym ferdsel?
- Kan det anføres gode samferdselspolitiske begrunnelser for at den nye løsningen i det hele tatt skal legge opp til identifisering og registrering av den reisende? Det er selvsagt ikke et godt nok argument at de alternative løsningene blir teknologisk mer kompliserte, mer kostbare, eller at man mister noen muligheter til å personalisere tjenester overfor kundene.
- Blir det lagt opp til reelle sporfrie alternativer for de reisende som ønsker det? Det vil si alternativer for den som ikke ønsker å gi sitt frivillige samtykke til at bom-eller kollektivselskapet skal få lov til å registrere detaljerte personopplysninger om seg og sin ferdsel? Det kan jo rett og slett være så enkelt at man ikke har den nødvendige tilliten til selskapet. Eventuelle avvik fra retten til reelle alternativer må eksplisitt begrunnes.
- Hvor reelt og frivillig vil egentlig et samtykke være (for eksempel når det gjelder pris, tilgjengelighet og funksjonalitet)?
- Hva er faren for at dataenes eksistens vil lede til krav om at de må kunne brukes også til andre formål enn hva personopplysningene ble samlet inn for? (functional creep).
- Hvilke elektroniske spor i form av bruksdata vil teknologien produsere? Kan spormengden begrenses?
- Hvordan vil den lagrede informasjonen bli brukt, og hvem skal kunne få tilgang til den?
- Hvor godt er brukerrelaterte data sikret mot utilsiktet spredning eller uautorisert innsyn gjennom datainnbrudd utenfra - eller fra utro tjenere innenfra? Kan for eksempel autopassbrikken bli klonet, eller kan brikken avleses av uautoriserte med leser? Husk at RFID-brikken leses av helt usynlig (burde det forresten ikke vært bygget inn en liten høyttaler i brikken som piper hver gang den blir aktivert og avlest fra et sted i omgivelsene?)
- Hva blir konsekvensene når sikkerheten svikter og data kommer på avveie? Er det gjennomført risikoanalyser for slike tilfeller?
- Kan det oppstå nye personvernutfordringer etter hvert som den valgte teknologien utvikler seg?
Denne typen spørsmål må de overordnede sektormyndighetene ta ansvar for å stille sine underliggende etater.
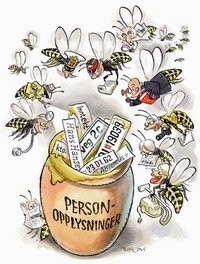
"Functional creep". Hvem kan ha interesse av passeringsopplysningene?
Vi gjør valg
Teknologien utvikler seg raskere enn de fleste av oss rekker å innrette oss i forhold til. Vi tok det for gitt å lukke døra inn til den gode gamle telefonkiosken når vi skulle snakke en privat samtale, og vi limer fortsatt igjen konvolutten når vi skal sende et brev med privat innhold. Vi gjør det helt automatisk. Når det gjelder e-post derimot, har vi fortsatt ikke vennet oss til at den bør krypteres, på samme måten som konvolutten limes igjen. Folk flest er rett og slett ikke klar over at det er nødvendig med kryptering for å sikre e-post med privat innhold. Og selv om man vet at man burde ha sørget for kryptering, så vet de fleste fortsatt ikke hvordan man faktisk skal gjøre det. Man lar det derfor være! Vi tar i stedet, uten å egentlig reflektere over det, sjansen på å sende høyst private meldinger over e-post, som om det var et åpent postkort.
Når det gjelder de helautomatiske bomstasjonene, som er basert på en RFID-teknologi, er problemet uendelig mye større. Svært få har hittil hørt om teknologien og hva den innebærer - de er egentlig ikke klar over at brikken kommuniserer hele tiden - usynlig for dem og at det bygges opp store databaser med detaljerte opplysninger om tid og sted for passeringene - som kan bli brukt til helt andre formål enn å gi den enkelte en mindre byrdefull passering av bomstasjonen.
Vi står overfor valget mellom å utvikle løsninger som respekterer retten til autonomi og privatlivets fred - eller å utvikle løsninger som ikke gjør det. Og det er ikke et ansvar vi som samfunn kan overlate til særinteresser med tunnelsyn alene.